Установка и настройка OpenVPN-ГОСТ MacOS
В данной статье рассмотрена настройка OpenVPN-ГОСТ в MacOS для работы с услугой VDS по ФЗ-152
После того, как вы скачали дистрибутив в архиве .tar.gz, распакуйте его во временный каталог
OVPNTMP="$(mktemp -d)"
tar -zxf ovpngost_macos.tar.gz -C ${OVPNTMP}
ls -1 ${OVPNTMP}

Если установка производится на компьютер с процессором Apple Silicon (архитектура ARM), убедитесь, что в системе установлен эмулятор Rosetta 2.
Установить его можно командой
sudo /usr/sbin/softwareupdate --install-rosetta
Проверить, какой у вас процессор, можно командой
sysctl -n machdep.cpu.brand_string

Каталог с Easy-GOST переместите в директорию /opt/ .
sudo mv ${OVPNTMP}/easy-gost /opt/
Эти скрипты потребуются позже для создания запроса на выпуск сертификатов:

Установите базовые компоненты СКЗИ “МагПро КриптоПакет”
sudo /usr/sbin/installer -target / -pkg ${OVPNTMP}/openssl_r_1_1_1o_10_5_around.pkg

Активируйте купленную лицензию (для этого с вашего компьютера должен быть доступен сайт cryptocom попробуйте зайти на него через браузер)
sudo /opt/cryptopack4/ssl/misc/getlicense.sh

Установите openvpn-gost:
sudo /usr/sbin/installer -target / -pkg ${OVPNTMP}/openvpn_gost_2_4_11_7_13.pkg

Установите gmkseed:
sudo /usr/sbin/installer -target / -pkg ${OVPNTMP}/gmkseed_4_0_0_4_2.pkg

Запустите программу gmkseed
sudo -H /opt/cryptopack4/bin/gmkseed
и нажмите кнопку “Начать”. Программа будет выводить на экран цветные круги, необходимо помещать указатель мыши внутрь круга и нажимать на левую кнопку. Выполнение этой процедуры необходимо для набора истинной случайности, которую невозможно получить чисто программными средствами.

Сформируйте запрос на создание нового сертификата
sudo cd /opt/easy-gost && ./build-req ACCOUNT-ID

В каталоге /opt/easy-gost/keys будут созданы два файла: ключ .key и запрос .csr

Файл с ключом перенесите в рабочий каталог OpenVPN-ГОСТ
sudo mv /opt/easy-gost/keys/ACCOUNT-ID.key /etc/openvpn-gost/client.key
sudo chmod 0400 /etc/openvpn-gost/client.key
На странице с настройкой ГОСТ-VPN вашего VDS загрузите сгенерированный ранее csr-запрос /opt/easy-gost/keys/ACCOUNT-ID.csr и нажмите “Выпустить сертификат”
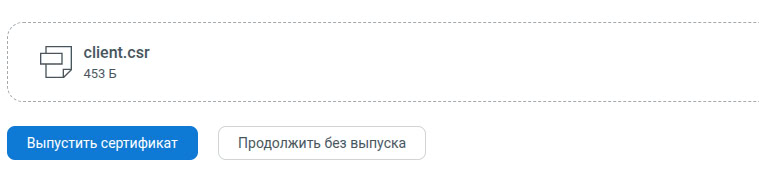
Для вас будут сгенерированы файлы сертификата и конфигурационного файла.

Скачайте и сохраните конфигурационный файл под именем /etc/openvpn-gost/openvpn-gost.conf
Скачайте и сохраните сертификат под именем /etc/openvpn-gost/client.crt

Запустите OpenVPN-ГОСТ следующей командой
sudo -H /opt/openvpn-gost/sbin/start_stop start
Чтобы остановить OpenVPN-ГОСТ используйте следующую команду
sudo -H /opt/openvpn-gost/sbin/start_stop stop

Можете сейчас работать с VDS по ФЗ-152 в полном доступе.

Нам доверяют тысячи компаний и разработчиков